11月12日 メールアドレスは変更するのがデフォルトに
色々な報道では言われてないことですが、同じメールアドレスを使い続けることは、情報漏洩の原因の一つになります。
メールアドレスが変われば、パスワードが流出したとしても、ログインできなくなります。
パスワードの変更は、色々な報道機関で言われてますが、情報漏洩が今後も続くことを考えると、そもそものメールアドレスが変われば、メール関係の対策としては一番強力です。
これからは、「メールアドレスを時々変更する」をデフォルトにするのが良いです。
11月10日 ヤマトC2の住所録を削除
ヤマト運輸のC2:自宅で送付伝票を作成できるサービスがあります。その中に、送付先住所録を登録(最大100件)できるサービスがありますが、昨今の状況を踏まえて、オンラインの住所録を全て削除しました。
今後は、必要な時に登録し、終了したら即刻削除します。
11月9日 パソコンのハードディスクをチェック
自宅のパソコンのハードディスクのウィルス・マルウエア感染チェックを行いました。
ハードディスクは全部で11TBと個人のパソコンではかなりの量がある(普通の人だと1-2TB程度)ので、全部を詳細チェックするのにほぼ半日がかりでした。
結果は、感染なしということで、一安心です。
11月6日 サイバー攻撃はどこがやってる?
欧州のセキュリティ企業の2025年の集計結果を、日本語に翻訳したのがこちら。
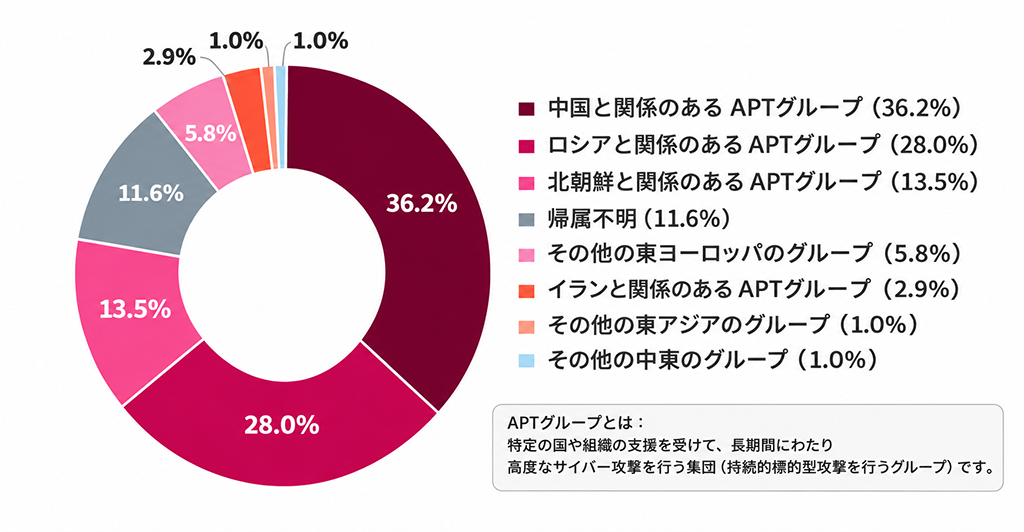
中国、ロシアおよび北朝鮮の3国が主体であることが分かります。
これらの国では、個人ではなく組織的にサイバー攻撃を行ってます。
また、日本語で書かれているサイトでも、AI翻訳すれば現地の言語に簡単に翻訳できるので、言語の壁はなくなってます。
2026年もこの3国が中心となっていると言われてます。
軍事的には西側諸国と敵対する関係なので、ますます深化していくことになります。
11月6日 目的は、軍事、愉快犯と金銭取得犯
最近の動向を見ていると、サイバー攻撃をする目的は、大きく分けると「軍事」、「愉快犯」と「金銭取得犯」の3つに分かれます。
軍事は「戦争に備えて」、サイバー攻撃できるように、抜け穴や脆弱性を調べるもので、政府/自衛隊やインフラ企業がターゲットになります。
愉快犯は、「自分にはこんな能力がある」あるいは「企業に損失を与える能力」を見せつけるのが目的なので、企業や公的な組織がターゲットになります。
金銭取得犯は、あくまでも「お金」が目的で、企業/公的組織と個人がターゲットになります。
下記のサイトを見てると、とりあえず情報を入手可能なところから入手し、それらを組み合わせてどう使えるかを試しているような印象です。
また、発生件数がピークアウトしており、ターゲットになる企業も残り少なくなり、さらに脆弱性の対策が進み徐々に漏洩は少なくなっていく可能性が高いと考えています。(11/6削除)
ただ、既に漏洩しているものについては削除できないので、メールアドレス/パスワードの変更の対策を取り、不信なメールについては慎重に扱うこと、むやみにボタンやURLをクリックしないことが重要です。
情報漏洩まとめ.site
https://jouhourouei.clipmaster.jp/
11月5日 フォームサービスのログを全削除
各種申込みのフォームを提供する会社は情報漏洩が起きていませんが、念のためオンラインログを全削除しました。
11月1日 So-netから連絡あり
So-netからメールで連絡が来ました。
端的に言うと、「情報漏洩の対象者ではないので、漏洩していません」ということでした。
サイバー攻撃で個人情報漏洩している場合、攻撃者が自分が行ったことを知られないようにするためにログを消すこともあり、情報漏洩を完全に把握することは出来ないと思った方が良いです。
So-netのアカウントは、他のサービスに紐づけされているので、退会することは難しく、漏洩している可能性があることを前提として利用します。
10月30日 パスワードを更新
各種サイトのIDは変更できる所が限られてますが、パスワードは変更できます。
そのため、サイバー攻撃が既にされている可能性を考えて、10月28日から29日の2日間で、ID/パスワードを使っているサイト(全体で約300件ほど)のパスワード更新をしました。ただし、これからサイバー攻撃される場合には無力です。
また、長らく使ってないサイトは、全て退会処理を行いました。タイムズカーのように退会者の個人情報をそのまま保持している場合、これからサイバー攻撃される場合には無力です。
サイバー攻撃されて個人情報漏洩していても、自己保身のために公表しないサイトも当然あると思います。
そのため、対応で効果のある/ないがありますが、ひとまずこちらで出来る対応をしました。
サイバー攻撃は、色々な方法があるので、個人情報漏洩している場合、サイト側で誰が漏洩していて、誰が漏洩していないのかを完全に把握することは、ほぼ無理です。
なので、自分も漏洩している前提で対応することが大切です。
PS
(1)タイムズカーおよびso-netからの連絡はまだありません。
(2)So-netは、サイトのメンテナンスが終了したので、パスワード変更しました。
(3)タイムズカーおよびso-net共に、掲載されている説明が不十分で、私が情報漏洩している/してないが良くわからない説明なので、両者に問合せしました。
情報漏洩対応に慣れていないのは分かりますが、漏洩している/してないのどちらなのかはっきりと分かる説明でないため、どちらなのか問合せをすることになって、ただでさえ忙しいのに、さらに忙しい状況を招いてます。
(4)情報漏洩については、以下のサイトで検索できます。
情報漏洩まとめ.site
https://jouhourouei.clipmaster.jp/
画像は、ChatGPTで作成しました。
10月27日 SONY so-netで情報漏洩
so-netのHPから引用:
今回の不正アクセスにより漏洩した情報は以下の通りです。対象のお客様には個別にお詫びのご連絡をさせていただきます。
①So-net 会員様情報
| 漏洩件数
|
合計件数 | 2,141,986件 | |
| 内訳 | 現会員様 | 1,869,771件 | |
| 元会員様(2026年3月以降に退会された方) | 272,215件 | ||
| 漏洩内容 |
氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続用ID なお、パスワードの漏洩はありませんでした。 |
||
So-netでも情報漏洩。
連絡は、まだ来てません。
パスワード変更しようとするも、メンテナンス中のためできません。
10月27日 タイムズカーからメール
2020年7月にタイムズ・カーシェア(現:タイムズカー)に入会したのですが、

二ヶ月ほど使い、

その後安い中古車を買ったので、退会しました。
ところが、先日タイムズカーからメールが:
メールの文面だけ見ると、漏洩に該当しているのか/していないのか、全然読み取れない文章になってます。
退会済みの人は、改めて情報をタイムズカーに提出して漏洩しているのかどうかチェックするとのこと。退会済みの人のデータを保持していたのに、二度手間手間になってます。
報道などを見ると、
・免許証画像が漏洩している人に、見舞金3000円。
・情報漏洩だけの場合は、見舞金なし。
この内容には全然納得できません。
既に(タイムズカーによるものかどうかはわからないが)免許証画像の流出による被害も出てます。
今後の推移を注目します。
随時追記して行きます。
コメント